Router Totolink babak belur diserang malware | pengusaha RT RW NET nangis darah
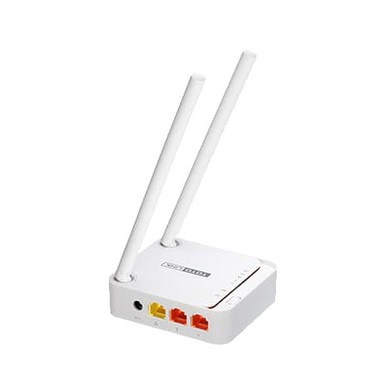
TOTOLINK adalah merek perangkat jaringan yang berasal dari Cina. Perusahaan yang memproduksi TOTOLINK adalah Zioncom Technology Co. Ltd., yang berlokasi di Cina. Produk-produk TOTOLINK, seperti router, tersedia di berbagai negara, termasuk Indonesia, dan dikenal karena kualitas dan harga yang kompetitif .
Produk Utama TOTOLINK:
-
Router Wi-Fi – Mulai dari router basic untuk rumah hingga dual-band gigabit router untuk kecepatan tinggi.
-
Range Extender / Repeater – Untuk memperluas jangkauan sinyal Wi-Fi di rumah atau kantor.
-
Access Point – Cocok untuk memperluas jaringan kabel ke nirkabel di tempat umum.
-
Switch – Produk switch unmanaged dan gigabit untuk kebutuhan jaringan kabel.
-
Modem Router ADSL/VDSL – Untuk pengguna internet berbasis DSL.
-
Router 4G LTE – Untuk akses internet menggunakan kartu SIM, cocok di lokasi tanpa jaringan kabel.
Keunggulan TOTOLINK:
-
Harga bersahabat, ideal untuk pengguna rumahan atau usaha kecil.
-
Desain simpel dan ringan, mudah dipasang dan digunakan.
-
Antarmuka pengguna yang intuitif, bahkan tersedia dalam beberapa bahasa termasuk Bahasa Indonesia.
-
Fitur modern, seperti dual-band, beamforming, MU-MIMO, dan pengaturan via aplikasi mobile (di beberapa model).
Kelebihan di pasar:
TOTOLINK menjadi salah satu pilihan populer di Asia Tenggara, termasuk Indonesia, karena mampu memberikan keseimbangan antara harga dan performa. Beberapa model TOTOLINK juga cukup diminati oleh warnet, kos-kosan, dan rumah tangga karena stabil dan mudah diatur.
Perangkat TOTOLINK memang menjadi target serangan DDoS melalui eksploitasi kerentanan pada router mereka. Salah satu botnet terbaru yang dikenal sebagai RustoBot telah ditemukan mengeksploitasi kerentanan pada perangkat TOTOLINK dan DrayTek sejak awal 2025. Botnet ini memanfaatkan celah injeksi perintah pada skrip cstecgi.cgi milik TOTOLINK untuk mengeksekusi perintah jarak jauh dan menyebarkan malware ke berbagai arsitektur perangkat, termasuk ARM dan MIPS. SC Media+2gbhackers.com+2Fortinet+2fortiguard.com+2Fortinet+2gbhackers.com+2
RustoBot menggunakan protokol seperti Raw IP, TCP, dan UDP untuk meluncurkan serangan DDoS yang terstruktur. Serangan ini telah menargetkan sektor teknologi di negara-negara seperti Jepang, Taiwan, Vietnam, dan Meksiko. SC MediaFortinet+1SC Media+1
Sebelumnya, pada tahun 2022, botnet berbasis Mirai yang dikenal sebagai Beastmode juga mengeksploitasi kerentanan pada router TOTOLINK, termasuk CVE-2022-26210 dan CVE-2022-26186, untuk memperluas jangkauan botnet mereka. gbhackers.com+7The Hacker News+7BleepingComputer+7
? Tipe TOTOLINK yang Pernah Jadi Target Serangan Siber:
Beberapa model router TOTOLINK sempat menjadi target eksploitasi celah keamanan (vulnerability), terutama oleh kelompok peretas yang mengeksploitasi firmware yang belum diperbarui. Beberapa di antaranya:
1. TOTOLINK A3002RU
-
Menjadi target eksploitasi celah keamanan pada firmware lama.
-
Celah: Remote Code Execution (RCE) — memungkinkan penyerang mengambil alih sistem.
2. TOTOLINK A702R
-
Diserang melalui celah yang memungkinkan perintah shell disisipkan (command injection).
3. TOTOLINK N600R / N200RE / N300RT
-
Rentan terhadap celah unauthenticated configuration access (akses ke panel pengaturan tanpa login).
-
Banyak disalahgunakan untuk menjadi bagian dari botnet seperti Mirai.
4. TOTOLINK LR1200 / LR300
-
Rentan terhadap serangan yang menyalahgunakan skrip CGI pada antarmuka web-nya.
? Jenis Serangan Umum ke Router TOTOLINK:
| Jenis Serangan | Penjelasan Singkat |
|---|---|
| Command Injection | Menyisipkan perintah berbahaya lewat URL atau form input di web router |
| Remote Code Execution (RCE) | Menjalankan perintah dari jarak jauh tanpa otorisasi |
| Privilege Escalation | Mengubah hak akses user biasa menjadi admin |
| Default Credential Exploit | Menggunakan username/password default karena belum diganti |
| Botnet Recruitment | Menginfeksi router dan menjadikannya "zombie" untuk serangan DDoS |
Rekomendasi Keamanan
Jika Anda menggunakan perangkat TOTOLINK, langkah-langkah berikut disarankan untuk meningkatkan keamanan:
-
Perbarui Firmware: Pastikan perangkat Anda menjalankan versi firmware terbaru dari situs resmi TOTOLINK.fortiguard.com
-
Nonaktifkan Akses Jarak Jauh: Matikan fitur manajemen jarak jauh (remote management) jika tidak diperlukan.
-
Ganti Kredensial Bawaan: Ubah nama pengguna dan kata sandi default dengan kombinasi yang kuat dan unik.
-
Pantau Aktivitas Jaringan: Periksa lalu lintas jaringan untuk mendeteksi aktivitas mencurigakan atau tidak biasa.cybersecuritydive.com+3fortiguard.com+3The Hacker News+3
-
Gunakan Firewall dan IDS/IPS: Implementasikan firewall dan sistem deteksi/preventif intrusi untuk memantau dan melindungi jaringan Anda.
Dengan menerapkan langkah-langkah di atas, Anda dapat mengurangi risiko perangkat TOTOLINK Anda menjadi bagian dari botnet dan digunakan dalam serangan DDoS.
Lalu, Kenapa Pengusaha RT RW Net Sampai "Nangis Darah"?
Bagi pengusaha RT RW Net di Indonesia, router TOTOLINK (terutama seri N200RE, N300RT, atau N600R) ibarat "senjata sejuta umat". Harganya yang sangat terjangkau, setting yang mudah, dan daya pancar sinyal yang lumayan membuatnya jadi pilihan utama untuk dipinjamkan atau dijual ke pelanggan rumahan (client).
Namun, ketika malware atau botnet menyerang celah keamanan router ini secara massal, efek domino yang dihasilkan sukses membuat pusing tujuh keliling para pengelola jaringan:
-
Bandwidth Ludes Tanpa Sebab: Internet tiba-tiba menjadi sangat lambat (lemot). Bukan karena bandwidth dari ISP habis dipakai streaming, melainkan karena router client diam-diam dibajak dan dipakai untuk mengirim paket data sampah secara masif (serangan DDoS) ke target luar negeri.
-
Perangkat Kepanasan dan Hang: CPU dan RAM pada router kelas rumahan ini memiliki spesifikasi yang sangat terbatas. Saat disusupi malware yang memaksa router bekerja 100% nonstop, perangkat akan overheat, blank, atau sering restart dengan sendirinya.
-
Ledakan Komplain Pelanggan: Pelanggan tentu tidak peduli dengan urusan botnet atau firmware. Di mata mereka, internet mati berarti ISP-nya jelek. Telepon dan pesan WhatsApp akan berdering tanpa henti.
-
Biaya Operasional Membengkak: Ini yang paling bikin nangis darah. Teknisi harus turun gunung mendatangi rumah pelanggan satu per satu untuk melakukan Hard Reset, melakukan flashing/update firmware, dan setting ulang PPPoE atau Static IP dari nol. Bayangkan jika Anda memiliki ratusan hingga ribuan client!
Langkah Mitigasi Khusus Pengelola RT RW Net (Via Mikrotik)
Selain langkah pengamanan standar untuk end-user di atas, bagi Anda para pengelola jaringan yang menggunakan Mikrotik sebagai router board utama, ada beberapa langkah darurat yang wajib segera dieksekusi:
-
Isolasi Akses Port Manajemen: Buat rule di
IP > Firewall > Filter Rulesuntuk memblokir akses ke port 80 dan 8080 (atau port remote management bawaan TOTOLINK) dari arah antarmuka WAN. Jangan biarkan panel login router client terekspos langsung ke internet publik. -
Filter Trafik Anomali (DDoS Outbound): Anda bisa menerapkan skrip otomatis di Mikrotik untuk memantau trafik client. Jika ada satu IP client yang melakukan koneksi UDP dalam jumlah yang sangat tidak wajar ke luar negeri secara terus-menerus, otomatis masukkan IP tersebut ke dalam
Address Listkhusus (misal: "Infected_Client") dan batasi bandwidth-nya sementara agar tidak mencekik koneksi client lain yang sehat. -
Paksa Isolasi Jaringan (Client Isolation): Pastikan fitur Client Isolation diaktifkan pada Access Point distribusi Anda. Ini mencegah perangkat yang sudah terinfeksi malware di satu rumah "menular" ke router tetangganya melalui jaringan LAN/WLAN internal Anda.
Kesimpulan
Murah dan fungsional memang menjadi daya tarik utama, namun teknologi dengan harga miring sering kali memiliki kompensasi pada lambatnya dukungan pembaruan keamanan (patch). Kasus jebolnya keamanan TOTOLINK ini harus menjadi tamparan keras sekaligus pelajaran berharga bagi teman-teman pegiat RT RW Net.
Jangan pernah malas mengganti password default admin/admin, dan pertimbangkan untuk rutin melakukan audit firmware. Murah itu boleh, tapi keamanan jaringan tetap harus nomor satu!
Bagaimana dengan pengalaman teman-teman pengelola jaringan atau pengguna di rumah? Apakah router TOTOLINK kalian sempat menjadi korban "zombie" malware ini? Yuk, bagikan cerita dan solusi versi kalian di kolom komentar di bawah!
>>Download firmware Totolink terbaru<<